


粉笔App突然崩溃、百万考生刷不了题:一次DDoS为什么能让业务直接停摆?
11月1日下午,不少正在刷题的考生突然发现:页面刷不出来了。
登录失败、题目加载不出来、模考直接卡在半路。本该是周末冲刺的黄金时段,粉笔App却大面积"哑火",还上了微博热搜。
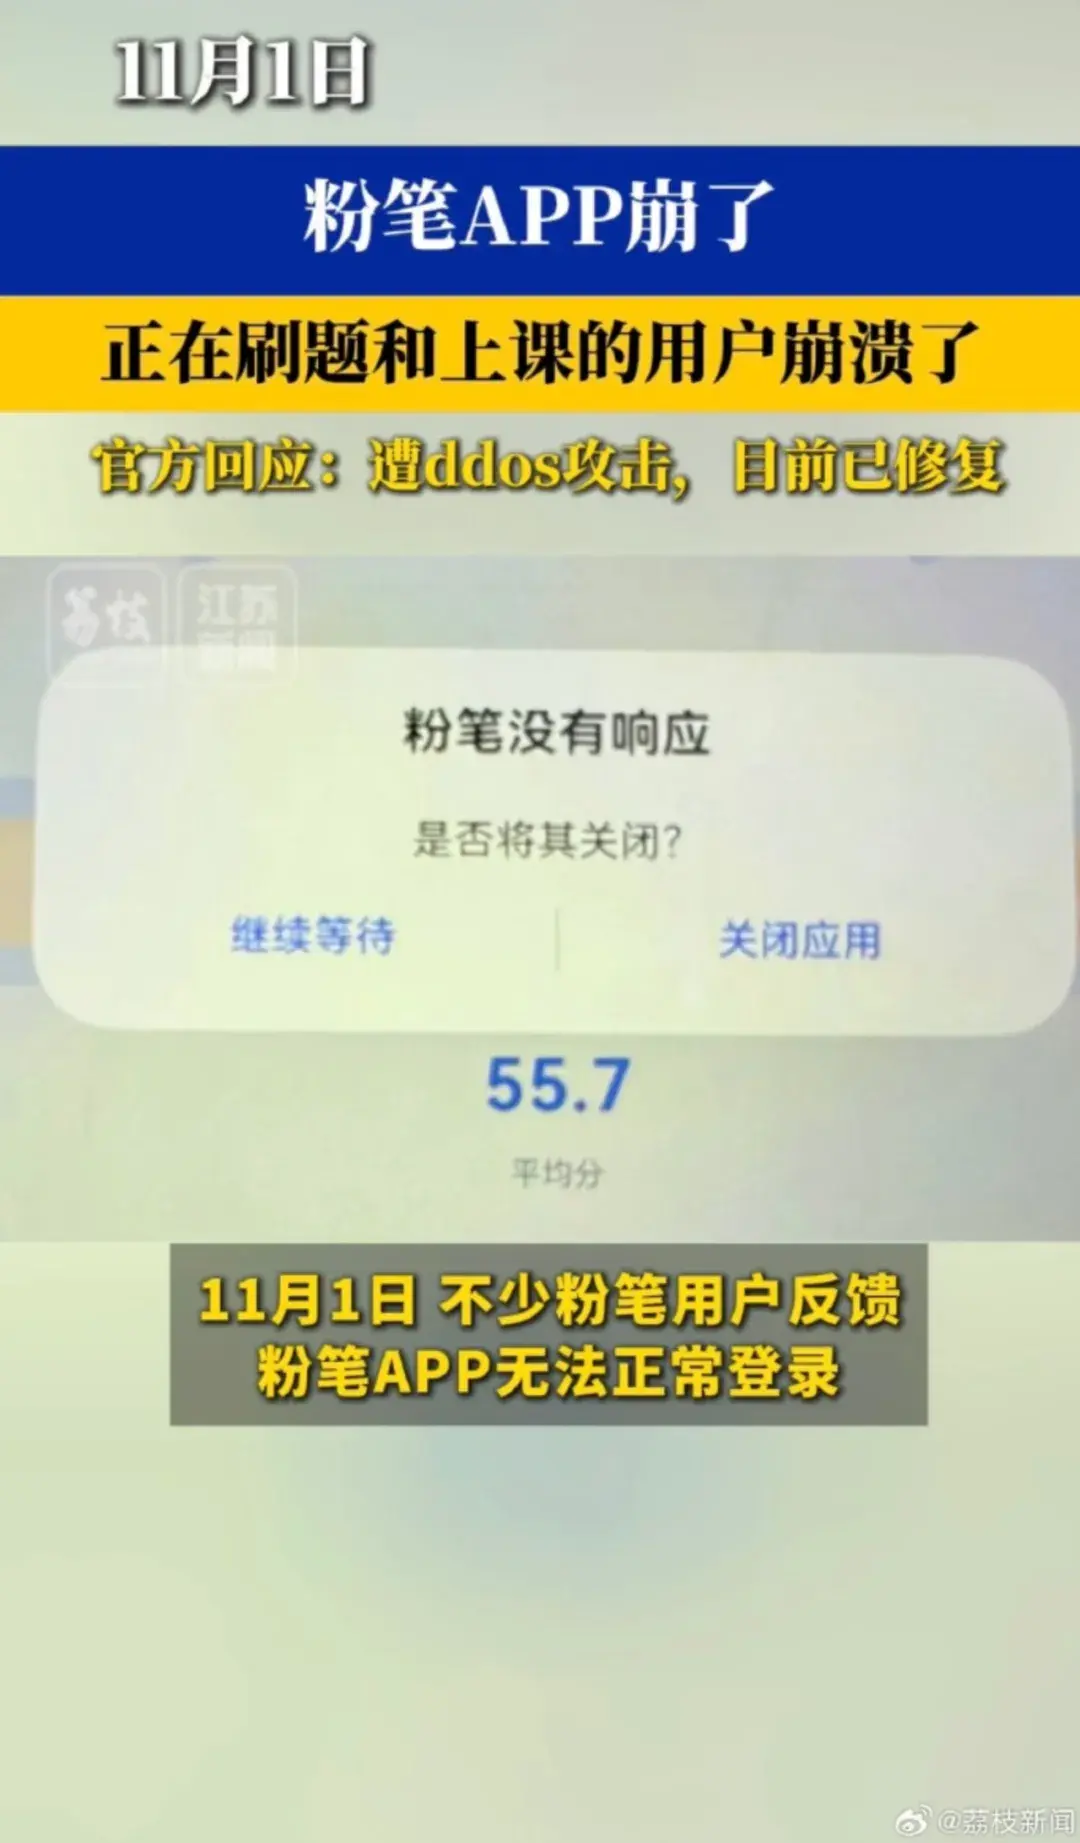
当天17:59,粉笔官方发布公告:App本就处于周末访问高峰,随后又遭遇大规模DDoS攻击,导致大量用户无法正常加载页面。经技术团队紧急处理,服务才逐步恢复。
但对所有依赖网站、App做生意的企业来说,真正值得警惕的不是"粉笔崩了",而是——?它崩的时候,用户只会默默关掉,换一个能用的。?
而这,恰恰就是DDoS最狠的地方。
一、一次DDoS,为什么能让服务直接"停摆"
DDoS,全称分布式拒绝服务攻击。通俗点说:攻击者操控大量分散的设备,同时向目标服务器灌入海量流量或请求,把带宽、连接数、处理能力全部占满,让正常用户的请求根本挤不进去。
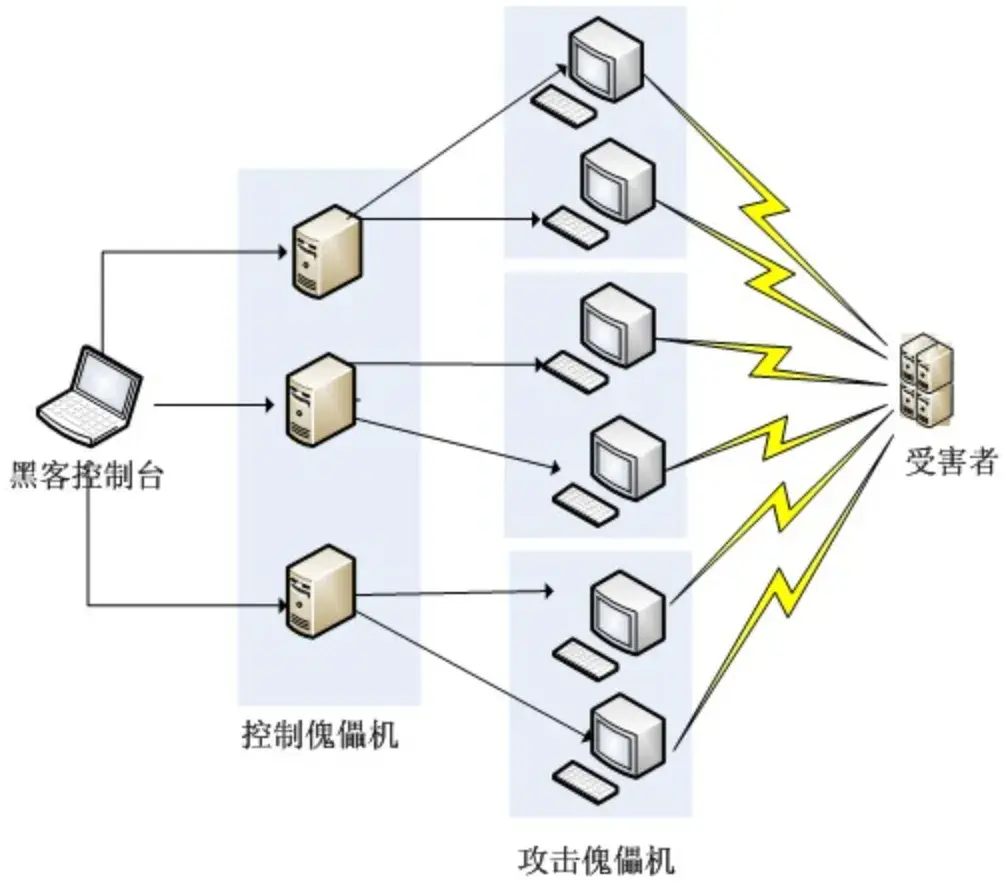
打个比方:一条原本正常通行的路,突然涌进大量无效车辆把路彻底堵死,真正要办事的车反倒一辆都过不去。?攻击者不需要攻破你的系统,只需要让你"用不了"。?
它的攻击方式也不止一种:有的靠海量流量挤占带宽,有的靠大量应用请求消耗资源。后者尤其隐蔽——表面看起来流量不大,业务实际已经被卡死了。
二、"我们装了防火墙啊"——这是企业安全最大的误区
很多企业对DDoS的认知,还停留在一句话上:"我们企业已经装防火墙了啊。"
这正是当下企业安全建设最大的误区——?把"有设备"当成了"有安全"。
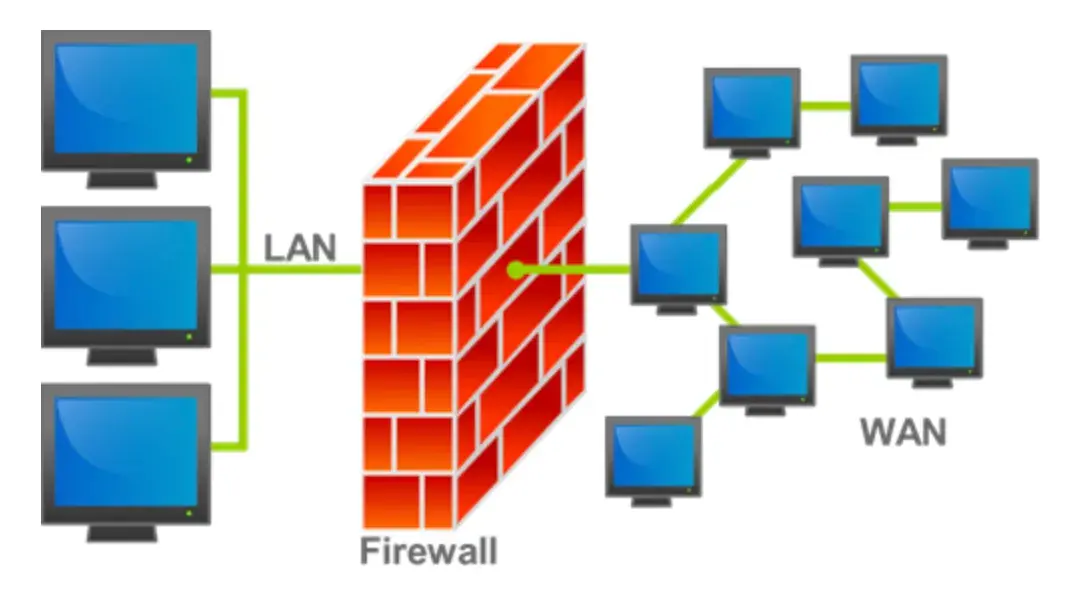
常见的情况是:零零散散买了几台防火墙、堡垒机,设备各自为战,策略长期不更新,也没人专门盯守。看上去该有的都有,可一旦遇到有组织的针对性攻击,这套拼凑出来的防线,连第一波流量都扛不住。
根源在于:?传统靠堆设备、被动响应的模式,只能在攻击发生之后亡羊补牢。? 黑客的手段在持续升级,防御却还停在"出事再修",本质上永远慢半拍。
而在信息安全领域,有一条被反复验证的铁律——
?事后补救的代价,往往远高于事前防护。?
业务中断一小时,损失的是订单、客户和口碑;数据一旦被窃取或遭遇勒索,损失的是用钱都买不回来的信任。这些代价,没有任何一次"事后补救"能真正挽回。
所以企业必须从"被动挨打"转向"主动防御":不是等攻击来了再救火,而是让它根本没机会靠近。
三、守住业务在线,靠的是提前布局
对线上平台、电商、游戏、金融交易系统而言,服务一停,损失都是即时的。建议从三层提前布局:
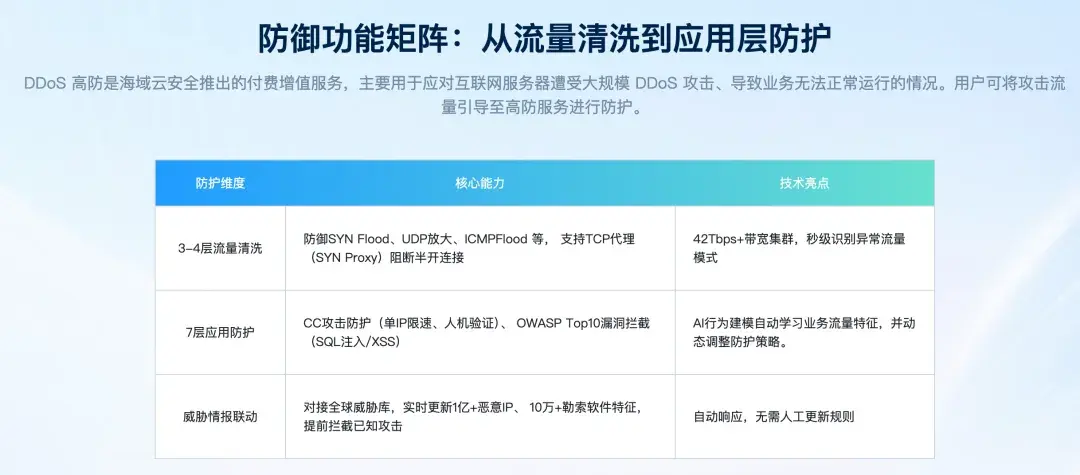
·? 专业DDoS防护,让攻击流量"打不到源站"?——通过高防服务识别、清洗异常流量,把恶意流量直接拦在业务服务器之外。
·? 网络层与应用层一起防?——只防大流量还不够,还要挡住消耗资源的CC攻击。如今更多的业务瘫痪,恰恰都是从应用层开始的。
·? 应急机制做在前面?——流量监测、网络调度、恢复预案平时就备好,突发状况来临才不至于手忙脚乱。
具体到落地,海域云DDoS防御依托 ?42Tbps+分布式清洗带宽?与 ?全球200+节点?,通过Anycast任播分散攻击流量,同时提供网络层流量清洗与应用层CC攻击防护;支持云防护、本地硬件与边缘计算混合部署,并配有7×24小时专业安全运维团队,让企业面对攻击时始终有人在线、有招可用。
四、结语
?防大于治,从来不是一句口号。? 真正的安全感,不是攻击发生时你反应有多快,而是攻击压根没能靠近你的业务。
提前布局,才是企业在突发攻击面前最实在的底气。